
Confluence - Permissions Audit
Erkennen und minimieren Sie öffentliche Zugriffsrisiken in Confluence, indem anonyme Berechtigungen und öffentliche Links systematisch geprüft werden.
Welches Problem wird gelöst?
Öffentlich zugängliche Confluence-Inhalte bleiben häufig unentdeckt und stellen ein erhebliches Sicherheitsrisiko dar. Dieser Workflow schafft Transparenz über anonyme Zugriffe und öffentliche Links und ermöglicht gezielte Gegenmaßnahmen.
Zentrale Funktionen
- Erkennt öffentliche Zugriffsrisiken in Confluence-Spaces, darunter:
- Anonyme Zugriffsberechtigungen auf Space-Ebene
- Aktivierte öffentliche Links
- Seiten mit aktiven oder blockierten Public Links
- Nutzt die Confluence REST API v2 in Kombination mit der Atlassian GraphQL API
- Erstellt einen konsolidierten Bericht pro Space mit:
- Anonymen Zugriffsberechtigungen
- Status öffentlicher Links
- Seiten mit Public Links (Titel, Status, URL, aktivierender Benutzer)
- Ideal für:
- Sicherheits-Audits
- Compliance-Prüfungen
- Vermeidung von Datenlecks
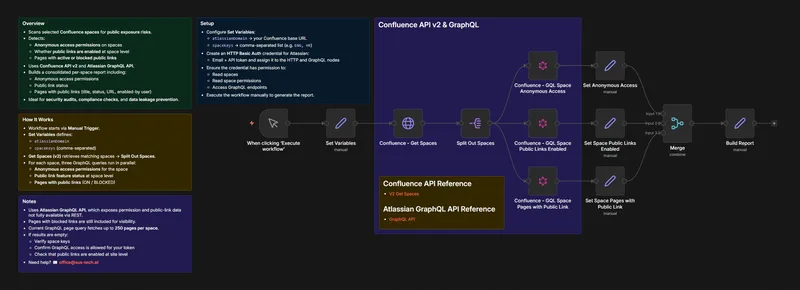
Funktionsweise
- Der Workflow wird manuell gestartet.
- Die Konfiguration erfolgt über einen Set Variables Node:
atlassianDomainspaceKeys(kommagetrennt)
- Get Spaces (v2) ruft die relevanten Spaces ab und verarbeitet sie einzeln.
- Pro Space werden drei GraphQL-Abfragen parallel ausgeführt:
- Abfrage anonymer Zugriffsrechte
- Prüfung des Public-Link-Status auf Space-Ebene
- Ermittlung von Seiten mit öffentlichen Links (ON / BLOCKED)
- Alle Ergebnisse werden zusammengeführt und zu einem Bericht pro Space normalisiert.
Voraussetzungen
- Atlassian / Confluence Cloud Account
- HTTP Basic Auth Zugang (E-Mail + API Token)
- Erforderliche Berechtigungen:
- Lesen von Spaces
- Lesen von Space-Berechtigungen
- Zugriff auf Atlassian GraphQL Endpoints
Hinweise
- Die Atlassian GraphQL API stellt Berechtigungs- und Public-Link-Daten bereit, die über REST nicht vollständig verfügbar sind.
- Seiten mit blockierten Public Links werden zur besseren Übersicht ebenfalls angezeigt.
- Die GraphQL-Abfrage lädt bis zu 250 Seiten pro Space.
Bereit, loszulegen?
Holen Sie sich das Template oder sprechen Sie mit uns über die beste Umsetzung.