
SharePoint External Sharing Scanner
Externe SharePoint-Freigaben frühzeitig erkennen
Erkennen Sie automatisch Dateien und Ordner in SharePoint, die extern oder anonym freigegeben sind. Dieser Workflow analysiert Ihre SharePoint-Umgebung und liefert eine übersichtliche strukturierte Darstellung aller extern zugänglichen Inhalte.
Was dieses Workflow-Template löst
Externe Freigaben in SharePoint entstehen häufig im Rahmen von Zusammenarbeit, Projekten oder temporären Zugriffsanforderungen. Ohne regelmäßige Überprüfung bleiben diese Zugriffe oft länger bestehen als beabsichtigt. Dieser Workflow automatisiert die Erkennung externer und anonymer Freigaben und unterstützt Sie dabei, Sicherheits- und Compliance-Risiken zu minimieren.
Zentrale Funktionen
- Ruft alle SharePoint-Sites und Dokumentbibliotheken über Microsoft Graph ab
- Durchsucht rekursiv alle Drives, Ordner und Dateien innerhalb der Sites
- Ruft Berechtigungsinformationen für jedes Element ab
- Erkennt externe Freigaben inklusive:
- Anonymer Freigabelinks („Anyone-Links“)
- Externer Benutzer und Gastkonten anhand Login-Namen und E-Mail-Domänen
- Filtert ausschließlich Elemente mit externer oder anonymer Freigabe
- Vereinheitlicht die Ergebnisse in einer konsistenten Struktur mit:
- Name und Typ des Elements (Datei / Ordner)
- Site-, Bibliotheks- und Drive-IDs
- Direkter SharePoint-Link zum Element
- Letztes Änderungsdatum
- Art der Freigabe (Anonym / Externer Benutzer)
- Berechtigungsrollen und Link-Details
- Erstellt eine strukturierte Datengrundlage für Reports, Exporte und Folge-Workflows
Funktionsweise
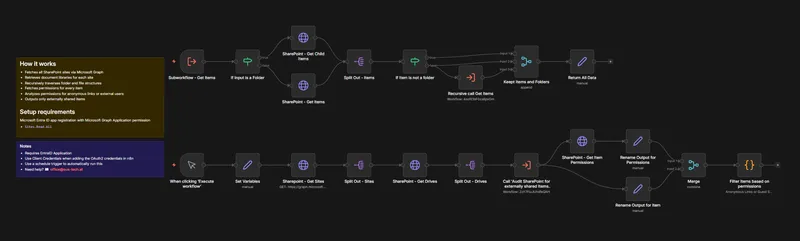
- Ruft alle SharePoint-Sites über Microsoft Graph ab
- Ermittelt zugehörige Dokumentbibliotheken (Drives)
- Durchläuft rekursiv alle Ordner- und Datei-Strukturen
- Ruft Berechtigungen für jedes Element ab
- Analysiert Freigaben auf anonyme Links und externe Benutzer
- Gibt ausschließlich extern freigegebene Elemente zurück
Setup-Voraussetzungen
Microsoft Entra ID App-Registrierung mit Microsoft Graph Application-Berechtigung:
- Sites.Read.All
In n8n:
- Erstellung von Microsoft Graph OAuth2 Anmeldeinformationen (Client-Credentials-Flow empfohlen)
- Zuweisung dieser Anmeldeinformationen zu allen Microsoft-Graph-HTTP-Request-Nodes
- Anpassung des Set Variables Nodes:
- tenantDomains Liste interner Domänen zur Erkennung externer Benutzer
Hinweise
- Der Workflow arbeitet ausschließlich lesend und verändert keine SharePoint-Berechtigungen
- Für kontinuierliches Monitoring kann der manuelle Trigger durch einen Schedule Trigger (z. B. täglich oder wöchentlich) ersetzt werden
- Der Workflow greift nur auf Metadaten zu (Berechtigungen, Identitäten, Links) und liest keine Dateiinhalte
Bereit, loszulegen?
Holen Sie sich das Template oder sprechen Sie mit uns über die beste Umsetzung.