
Ablaufende Entra ID Anwendungs-Secrets überwachen und Verantwortliche benachrichtigen
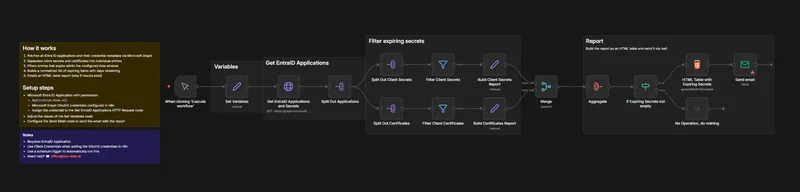
Behalten Sie den Überblick über ablaufende Anmeldeinformationen, indem dieser Workflow automatisch Client-Secrets und Zertifikate von Entra ID Anwendungen erkennt, die bald ablaufen, und einen übersichtlich formatierten E-Mail-Report versendet.
Welches Problem löst dieser Workflow
Abgelaufene Client-Secrets und Zertifikate gehören zu den häufigsten Ursachen für unerwartete Ausfälle und fehlgeschlagene Integrationen. Das manuelle Überprüfen von Ablaufdaten über viele Entra ID Anwendungen hinweg ist zeitaufwendig und fehleranfällig. Dieser Workflow automatisiert die Erkennung und Berichterstellung für Anmeldeinformationen, die innerhalb eines konfigurierbaren Zeitfensters ablaufen.
Zentrale Funktionen
- Ruft alle Microsoft Entra ID Anwendungen inklusive:
- Client-Secrets (
passwordCredentials) - Zertifikate (
keyCredentials)
- Client-Secrets (
- Zerlegt Anmeldeinformationen in einzelne Einträge für eine einfache Verarbeitung
- Filtert Anmeldeinformationen, die innerhalb der nächsten N Tage ablaufen (konfigurierbar)
- Vereinheitlicht die Ergebnisse in einer konsistenten Struktur mit:
- Anwendungsname
- App-ID
- Typ der Anmeldeinformation (Client-Secret / Zertifikat)
- Name + ID der Anmeldeinformation
- Verbleibende Tage bis zum Ablauf
- Erstellt einen HTML-Tabellenbericht, sortiert nach Anwendungsnamen
- Versendet eine E-Mail nur dann, wenn ablaufende Einträge gefunden werden (ansonsten keine Aktion)
Funktionsweise
- Ruft alle Entra ID Anwendungen und deren Anmeldeinformationen über Microsoft Graph ab
- Trennt Client-Secrets und Zertifikate in einzelne Einträge
- Filtert Einträge, die innerhalb des konfigurierten Zeitfensters ablaufen
- Erstellt eine vereinheitlichte Liste ablaufender Anmeldeinformationen mit verbleibenden Tagen
- Versendet einen HTML-Tabellenbericht per E-Mail (nur wenn Ergebnisse vorhanden sind)
Setup-Voraussetzungen
- Microsoft Entra ID App-Registrierung mit Microsoft Graph Application-Berechtigungen:
Application.Read.All
- In n8n:
- Erstellung von Microsoft Graph OAuth2 Anmeldeinformationen (Client-Credentials-Flow empfohlen)
- Zuweisung dieser Anmeldeinformationen zum HTTP-Request-Node Get EntraID Applications and Secrets
- Anpassung des Set Variables Nodes:
notificationEmail: E-Mail-Adresse für den Versand des ReportsdaysBeforeExpiry: Benachrichtigungszeitraum in Tagen (z. B. 14)
Hinweise
- Der E-Mail-Report hebt bald ablaufende Anmeldeinformationen visuell hervor (abhängig von den verbleibenden Tagen).
- Für eine automatische Ausführung kann der manuelle Trigger durch einen Schedule Trigger (z. B. täglich oder wöchentlich) ersetzt werden.
- Der Workflow greift ausschließlich auf Metadaten zu (Namen/IDs/Ablaufdaten), nicht auf geheime Werte.
Bereit, loszulegen?
Holen Sie sich das Template oder sprechen Sie mit uns über die beste Umsetzung.