
Ausfälle verhindern, bevor sie passieren: Überwachung von Anwendungs-Credentials in Entra ID

Wie viele Ihrer geschäftskritischen Integrationen sind nur ein abgelaufenes Client-Secret von einem ungeplanten Ausfall entfernt? In Microsoft Entra ID können Application Secrets und Zertifikate unbemerkt ablaufen - und das erste Signal ist häufig eine fehlgeschlagene Integration und ein dringender Incident.
Abgelaufene Zugangsdaten sind ein Betriebsrisiko
Im Unternehmensmaßstab ist das Management des Lebenszyklus von Anmeldeinformationen nicht „nur eine Admin-Aufgabe“. Es ist ein Thema der Zuverlässigkeit, Governance und Kostenkontrolle.
Die meisten Organisationen betreiben ein stetig wachsendes Geflecht an Integrationen: ERP-Anbindungen an Finanzplattformen, ITSM-Automatisierungen zwischen Service-Tools, Datensynchronisationen für BI, vom Hersteller verwaltete Connectoren, CI/CD-Service-Principals sowie Hintergrundjobs, die kundennahe Systeme am Laufen halten. Viele dieser Integrationen hängen von Client-Secrets oder Zertifikaten ab, die in Entra ID gespeichert sind.
Läuft eine dieser Anmeldeinformationen ab, bleibt der Schaden selten lokal begrenzt:
- Eine einzelne fehlgeschlagene Integration kann Auftragsverarbeitung, Fakturierung, Benutzerbereitstellung oder Incident-Routing blockieren
- Service Desks werden mit Symptomen überflutet, nicht mit den eigentlichen Ursachen
- IT-Ops ist gezwungen, unter Zeitdruck Notfall-Rotationen durchzuführen
- Audit- und Governance-Teams verlieren das Vertrauen in die Identitäts- und Kontrollumgebung
Genau deshalb ist eine proaktive Überwachung von Entra-ID-Anmeldeinformationen eine operative Kontrollmaßnahme. Sie hilft, Ausfälle zu verhindern, unterstützt die Identity-Security-Governance und sorgt für vorhersehbare Betriebsabläufe - ohne den manuellen Aufwand mitwachsen zu lassen.
Wie ein abgelaufenes Secret eine Integration lahmlegt
Abgelaufene Client-Secrets und Zertifikate sind eine häufige Ursache für unerwartete Ausfälle und fehlgeschlagene Integrationen. Der Fehlerfall ist besonders schmerzhaft, weil er bis zum eigentlichen Bruch unbemerkt bleibt:
- Secrets und Zertifikate haben feste Ablaufdaten
- Integrationen „warnen“ in der Regel nicht, sondern schlagen einfach bei der Authentifizierung fehl
- Ownership ist oft unklar, insbesondere bei Legacy-Anwendungen oder vom Hersteller angelegten Registrierungen
In der Praxis entdecken Teams das Problem erst, wenn Produktionssysteme bereits beeinträchtigt sind. Eine vermeidbare Wartungsmaßnahme wird zum Incident, zur Bridge-Call-Situation und zu einer hektischen Änderung unter Zeitdruck.
Die operativen Kosten bestehen dabei nicht nur aus der Downtime. Hinzu kommen Kontextwechsel und die vielen Stunden, die darauf verwendet werden, herauszufinden, welche Application Registration betroffen ist, wo sie genutzt wird und wer die Rotation sicher durchführen kann.
Warum Kalender und Portal-Checks nicht reichen
Unternehmen starten meist mit guten Absichten und einfachen Methoden:
- Periodische manuelle Prüfungen im Entra-Admin-Portal
- Excel-Listen mit „wichtigen“ App-Registrierungen
- Kalendereinträge pro Team oder Projekt
- Ad-hoc PowerShell-Skripte, die einer einzelnen Person gehören
Diese Ansätze stoßen schnell an ihre Grenzen, sobald die Anzahl der App-Registrierungen wächst und Verantwortlichkeiten verteilt sind.
Manuelle Prüfungen skalieren nicht. Tabellen werden veraltet. Erinnerungen erfassen keine neuen Anmeldeinformationen, die durch Projekte oder Hersteller angelegt werden. Einmalige Skripte fehlen häufig konsistente Berichte, Zeitplanung, Zugriffskontrollen und saubere Übergaben.
Das Ergebnis ist ein bekanntes Muster: entweder zu viel Rauschen (Alarme, auf die niemand reagieren kann) oder zu wenig Transparenz (verpasste Abläufe). In beiden Fällen erfolgt die Rotation reaktiv statt als kontrollierte, geplante Wartung.
Hier zeigen sich auch breitere Governance-Lücken. Wenn Ownership und Lifecycle-Regeln unklar sind, summieren sich kleine Versäumnisse zu operativer Fragilität. Unser Artikel Why Data and Identity Governance Is Critical for Every Business - and Why Starting Early Matters zeigt, dass Governance nicht nur ein Security-Thema ist, sondern auch ein Skalierungsthema.
Ein n8n-Workflow, der jede App-Registrierung überwacht
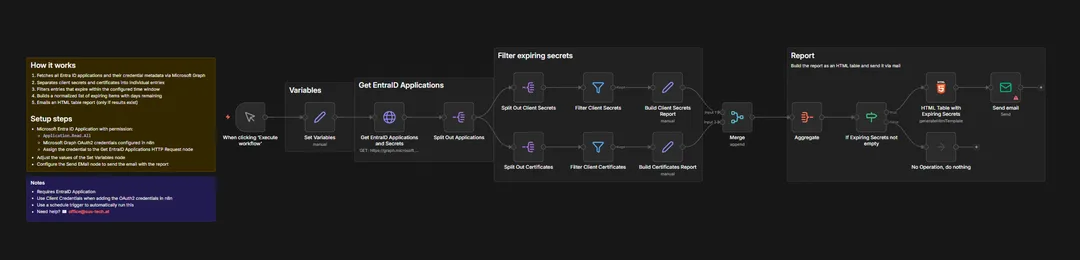
S&S Technologies adressiert dieses Problem mit dem Workflow Entra ID - Monitor Application Secrets: einer automatisierten, schlanken Kontrollmaßnahme, die kontinuierlich Entra-ID-Anmeldeinformationen erfasst und ausschließlich jene meldet, die innerhalb eines konfigurierbaren Zeitfensters ablaufen.
Anstatt bestehende Identity-Prozesse zu ersetzen, ergänzt die Lösung diese durch geregelte Automatisierung, um Transparenz zu erhöhen und Ausfälle zu reduzieren. Automatisieren. Optimieren. Skalieren.
Details finden Sie auf unserer Lösungsseite: Entra ID - Monitor Application Secrets.
Wie der Workflow ablaufende Secrets findet
Architektur
Der Workflow läuft in n8n und nutzt Microsoft Graph, um Entra-ID-Anwendungen und deren Anmeldeinformations-Metadaten abzurufen.
Dabei werden folgende Schritte ausgeführt:
- Abruf aller Application Registrations und Auslesen der Credential-Metadaten
- Trennung von Client-Secrets (
passwordCredentials) und Zertifikaten (keyCredentials) in einzelne Einträge - Filterung von Anmeldeinformationen, die innerhalb der nächsten N Tage ablaufen (konfigurierbar, z. B. 14)
- Normalisierung der Ausgabe in eine einheitliche Struktur:
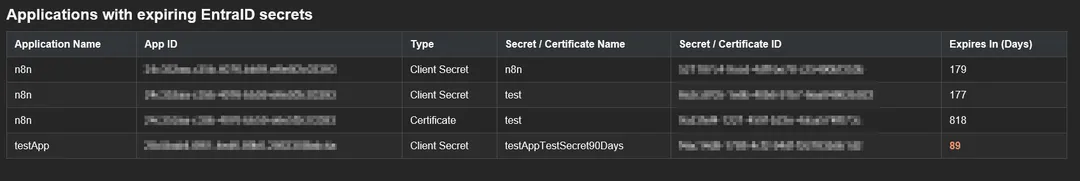
- Applikationsname
- App-ID
- Credential-Typ (Client-Secret oder Zertifikat)
- Credential-Name und Credential-ID
- Verbleibende Tage
- Erstellung eines sortierten HTML-Reports und Versand einer E-Mail nur dann, wenn ablaufende Einträge existieren
Dieses „Benachrichtigen nur bei Handlungsbedarf“-Design ist entscheidend für die operative Akzeptanz. Es vermeidet Alert-Fatigue und gibt Teams dennoch ausreichend Vorlauf, um Anmeldeinformationen innerhalb geplanter Change-Fenster zu rotieren.
Für den Dauerbetrieb kann der manuelle Trigger durch einen Zeitplan-Trigger (täglich oder wöchentlich) ersetzt werden - abhängig davon, wie dynamisch Ihre Umgebung ist und wie streng Ihre Lifecycle-Vorgaben sind.
Integrationen
Die primäre Integration erfolgt über Microsoft Entra ID via Microsoft Graph. Benachrichtigungen werden per E-Mail an einen konfigurierten Empfänger gesendet, zum Beispiel:
- IT-Operations-Mailbox
- Verteilerliste der Service-Owner
- Gemeinsames Postfach des Service Desks
Da der Workflow in n8n orchestriert wird, fügt er sich gut in einen umfassenderen Enterprise-Automatisierungsansatz ein, bei dem Reporting, Genehmigungen oder ITSM-Automatisierungen später ergänzt werden können.
Automatisierung und KI
Es handelt sich um praxisnahe Workflow-Automatisierung in n8n: automatisierte Erkennung, Normalisierung, Filterung und Berichterstattung von Ablauf-Risiken über alle Entra-ID-App-Registrierungen hinweg.
Ein zentrales Designziel ist die Qualität des operativen Signals:
- Kontinuierliche Erkennung verhindert blinde Flecken durch veraltete Dokumentation
- Filterung stellt sicher, dass Berichte nur bei tatsächlichem Handlungsbedarf versendet werden
- Ein einheitliches Report-Format beschleunigt Übergaben bei geplanten Rotationen
KI-Agenten sind für diesen Workflow nicht erforderlich, um Mehrwert zu liefern. In einer umfassenderen Enterprise-Automatisierungslandschaft können KI-Agenten jedoch bei Triage, Routing oder der vorgeschlagenen Ownership unterstützen, wenn die Verantwortlichkeit einer Application Registration unklar ist.
Beispiel E-Mail Benachrichtigung:
Sicherheit und Governance
Der Workflow liest ausschließlich Metadaten: Namen, IDs und Ablaufzeitpunkte. Secret-Werte selbst werden nicht ausgelesen, wodurch die Exposition sensibler Daten minimiert wird.
Der Zugriff erfolgt über eine Entra-ID-App-Registration mit Microsoft-Graph-Application-Permissions, typischerweise:
Application.Read.All
Die Authentifizierung erfolgt über OAuth2, wobei der Client-Credentials-Flow für stabile Automatisierung empfohlen wird.
Aus Governance-Sicht unterstützt dies das Least-Privilege-Prinzip und stellt eine wiederholbare Kontrollmaßnahme dar: einen konsistenten, auditierbaren Bericht über bevorstehende Abläufe. Gleichzeitig hilft es, das Credential-Lifecycle-Management über Teams und Hersteller hinweg durchzusetzen - ohne auf implizites Wissen angewiesen zu sein.
Was sich für den IT-Betrieb ändert
Operative Effizienz
Manuelle Portal-Prüfungen und Tabellenpflege sind erhebliche Zeitfresser, insbesondere bei Dutzenden oder Hunderten von App-Registrierungen.
Die Automatisierung von Erkennung und Reporting verkürzt die Zeit für das Prüfen und Konsolidieren von Ablaufdaten. Je mehr Teams beteiligt sind und je öfter rotiert wird, desto mehr spart sie. Noch wichtiger ist die verkürzte Zeitspanne von „Risiko besteht“ bis „Rotation ist geplant“.
Kostenreduktion
Ungeplante Ausfälle sind teuer, selbst wenn sie schnell behoben werden. Die Kosten umfassen:
- Incident-Response-Zeit von IT-Ops und Service Desk
- Verzögerte Geschäftsprozesse (Aufträge, Rechnungen, Provisionierung)
- Notfall-Changes mit erhöhtem Fehlerrisiko
Proaktive Überwachung verlagert Rotationen von incidentgetriebener Arbeit hin zu geplanter Wartung. Für viele Unternehmen kann bereits das Vermeiden eines einzigen Integrationsausfalls pro Quartal Zehntausende Euro an Produktivität und Störungen einsparen.
Risiko und Compliance
Kontinuierliche Transparenz senkt die Wahrscheinlichkeit von Ausfällen durch abgelaufene Anmeldeinformationen und stärkt die Identity-Security-Governance.
Gleichzeitig unterstützt sie die Audit-Readiness: Sie können nachweisen, dass ablaufende Anmeldeinformationen systematisch erkannt, konsistent gemeldet und innerhalb definierter Zeitfenster behandelt werden.
Skalierbarkeit
Mit wachsender Anzahl von App-Registrierungen steigen bei manuellen Ansätzen Aufwand und Risiko linear.
Dieser Workflow skaliert anders: Scan und Reporting bleiben konsistent - unabhängig davon, ob Sie 20 oder 200 Apps betreiben. Genau das ist der Kernnutzen von Enterprise-Automatisierung: mehr Kontrolle ohne proportionalen Personalaufbau.
Für wen sich das lohnt
Dieser Ansatz richtet sich an:
- CIOs und IT-Ops-Leads, die für Service-Stabilität und operative Resilienz verantwortlich sind
- Service-Desk-Manager, die Prävention und Incident-Bereitschaft koordinieren
- CFOs, die downtimebedingte Kosten und reaktives Firefighting reduzieren wollen
Besonders relevant ist die Lösung, wenn Sie viele Entra-ID-App-Registrierungen über mehrere Teams, Projekte und Hersteller hinweg betreiben, bei denen Ownership und Dokumentation nicht immer klar definiert sind.
So starten Sie mit der Überwachung
Um Entra-ID-Credential-Monitoring rasch zu operationalisieren:
- Alert-Zeitfenster definieren (z. B. 14 Tage)
- Benachrichtigungs-Mailbox oder Verteiler festlegen (IT-Ops, Service-Owner oder Service Desk)
- Workflow in n8n ausführen und auf einen Zeitplan-Trigger (täglich oder wöchentlich) umstellen
- Rotationsverantwortung festlegen: Wer reagiert auf den Report und wie werden Changes geplant?
Credential-Monitoring sollte als präventive Kontrollmaßnahme verstanden werden, nicht als reaktive Aufräumaktion. Wenn Sie wissen, was abläuft, bevor es bricht, können Teams Anmeldeinformationen ruhig rotieren, Integrationen stabil halten und Ausfallrisiken reduzieren.
Kontaktieren Sie unser Team, um Entra-ID-Credential-Monitoring in Ihrer Umgebung zu implementieren und zu operationalisieren: Kontaktieren Sie unser Team unter office@sus-tech.at