
Dokumentations-Compliance sicherstellen: Automatisierte Erkennung veralteter Inhalte in Confluence

Agiert Ihr Confluence wirklich als Single Source of Truth - oder ist es ein verborgenes Compliance-Risiko?
Veraltete Dokumentation ist ein Compliance-Risiko
Für Unternehmen in regulierten Branchen ist die Genauigkeit von Dokumentation keine Präferenz, sondern eine rechtliche und operative Notwendigkeit. Veraltete oder inkonsistente Confluence-Seiten können zu Fehlentscheidungen im Betrieb, Audit-Feststellungen und Compliance-Risiken führen.
In Umgebungen wie der pharmazeutischen Produktion, dem Bankwesen oder der Energiewirtschaft können unvollständige oder veraltete Dokumentationen Prozesse ungültig machen oder sogar regulatorische Anforderungen verletzen. Die Skalierung von Dokumentations-Compliance über Abteilungen, Länder und Business Units hinweg ist manuell nicht mehr beherrschbar.
Bleiben diese Governance-Lücken unbehandelt, gefährden sie nicht nur Audits - sie untergraben auch das Vertrauen in die Plattform, die eigentlich als Single Source of Truth dienen soll. Genau deshalb ist automatisierte Confluence-Governance heute eine unternehmenskritische Fähigkeit und kein Nice-to-have mehr.
Wie sich Confluence mit veralteten Seiten füllt
Große Confluence-Umgebungen in Unternehmen sammeln häufig Inhalte an, die nicht mehr der aktuellen Realität entsprechen: veraltete SOPs, Beiträge ausgeschiedener Mitarbeiter oder Seiten, die durch Reorganisationen verwaist sind. Diese veralteten Seiten führen Nutzer in die Irre, erzeugen Prozessinkonsistenzen und schwächen die Compliance-Position.
Manuelle Prüfansätze bestehen oft aus:
- periodischen Audit-Kampagnen
- ad-hoc Aufräumaktionen durch engagierte Teamleiter
- informeller Erwartung, dass Autoren ihre Inhalte selbst aktualisieren
Das führt zu:
- fehlender Verantwortlichkeit - niemand weiß, wem der Inhalt gehört
- inkonsistenter Berichterstattung - unterschiedliche Methoden je Abteilung
- verpassten Fristen - veraltete Seiten bleiben monatelang unentdeckt
Wie in Warum Data- und Identity-Governance für jedes Unternehmen entscheidend ist - und warum frühes Handeln zählt beschrieben, lassen fragmentierte Governance-Ansätze selbst kleine Ineffizienzen zu großen Risiken anwachsen. Bei Dokumentation kann aus ein paar ungenutzten Seiten schnell systemische Non-Compliance werden.
Warum die Pflege von Inhalten liegen bleibt
Content-Hygiene in Confluence wird häufig stiefmütterlich behandelt. Die meisten Organisationen verlassen sich auf einen Flickenteppich aus Maßnahmen:
- Manager fordern quartalsweise Reviews ein
- Team-Spaces sollen sich selbst verwalten
- einzelne Admins führen manuelle Skripte aus
Diese Strategien scheitern im großen Maßstab aus mehreren Gründen:
- Keine einheitliche Sicht: Veraltete Seiten über mehrere Spaces hinweg bleiben unentdeckt
- Keine klare Ownership: Inhalte können nicht aktualisiert werden, wenn niemand verantwortlich ist
- Keine Automatisierung: Skripte sind fragil, manuelle Zusammenführungen fehleranfällig
- Kein Audit-Trail: Kein Nachweis der Dokumentationsvollständigkeit bei Audits
Dieses reaktive Modell unterstützt nicht die Dokumentations-Compliance, die heute durch Frameworks wie ISO, FDA 21 CFR Part 11 oder interne QA-Richtlinien gefordert wird. Es verwandelt Confluence von einem Wissens-Asset in ein verstecktes Risiko.
Der Confluence Stale Page Report
Um dieses Problem skalierbar zu lösen, bietet S&S Technologies den Confluence - Stale Page Report an: einen vollständig automatisierten, wiederverwendbaren Workflow zur Identifikation veralteter Inhalte über Confluence-Spaces hinweg.
Anstatt Confluence zu ersetzen, erweitert die Lösung dessen Governance-Fähigkeiten durch geregelte Automatisierung auf Basis von n8n. Der Workflow scannt proaktiv Seiten und erstellt Berichte über veraltete Inhalte - als Grundlage für strukturierte Audits, klare Ownership-Reviews und richtlinienbasierte Bereinigung.
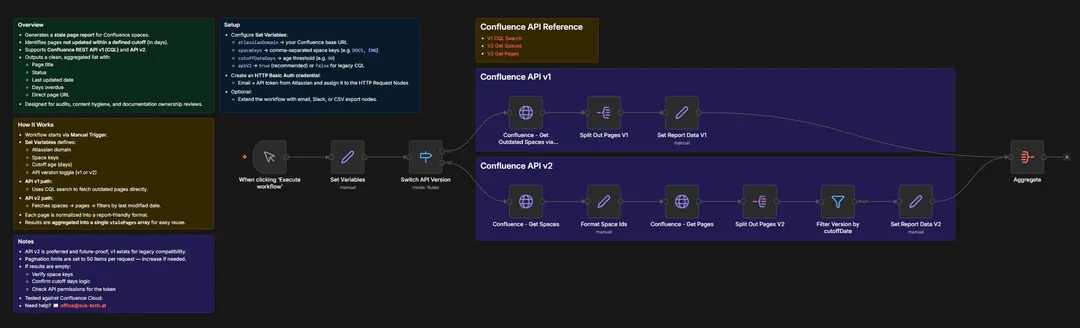
So wird Confluence von einem statischen Dokumentationspool zu einer dynamischen, compliance-konformen Wissensbasis.
Wie der Bericht veraltete Inhalte findet
Architektur
Die Lösung basiert auf einem modularen, ereignisgesteuerten n8n-Automatisierungsworkflow. Confluence-Metadaten werden in ein normalisiertes stalePages-Array überführt, das jede Seite meldet, die einen definierten Altersgrenzwert seit der letzten Änderung überschreitet.
Der Workflow ist robust für unterschiedliche Umgebungen ausgelegt und unterstützt sowohl API v1 als auch v2. Über Variablen ist er dynamisch konfigurierbar.
Integrationen
Zentrale Integrationen sind:
- Confluence Cloud REST API (v1 über CQL oder v2 mit Paging)
- E-Mail- oder Slack-Benachrichtigungen zur Berichtsauslieferung
- Optionaler CSV-Export für Offline-Reviews oder Audit-Anhänge
Mit optionaler Cron-Planung kann der Workflow regelmäßig ausgeführt werden und stellt so eine kontinuierliche Transparenz über den Dokumentationszustand sicher.
Automatisierung und KI
Der Workflow basiert auf parametrisierter Automatisierung, nicht auf KI-Agenten - für vorhersehbares, audit-sicheres Verhalten. Über einen einzigen Set-Variable-Node können Administratoren steuern:
- Ziel-Confluence-Spaces
- Aktualitätsgrenzen (z. B. 180 Tage)
- Verwendete API-Version
Beispiel Output:
[
  {
    "stalePages": [
      {
        "title": "title1",
        "status": "current",
        "lastUpdated": "2025-12-23T12:59:56.232Z",
        "daysOverCutoff": "7",
        "url": "***"
      },
      {
        "title": "title2",
        "status": "current",
        "lastUpdated": "2025-12-25T11:24:13.322Z",
        "daysOverCutoff": "5",
        "url": "***"
      },
      {
        "title": "title3",
        "status": "current",
        "lastUpdated": "2025-12-25T11:19:35.470Z",
        "daysOverCutoff": "5",
        "url": "***"
      }
    ]
  }
]
Der resultierende JSON-Report enthält:
-
Seitentitel
-
Datum der letzten Aktualisierung
-
Tage über dem Grenzwert
-
Seitenstatus
-
URL
Der Report kann in Dashboards, Ownership-Tracker oder Audit-Skripte eingebunden werden.
Sicherheit und Governance
Die Automatisierung benötigt ausschließlich lesenden API-Zugriff und verwendet HTTP Basic Auth mit E-Mail-Adresse und API-Token. Es werden keine Seiteninhalte verändert. Alle Ausführungen werden in der sicheren n8n-Historie protokolliert und sind damit nachvollziehbar für Governance-Teams und interne Audits.
Dieses Modell erfüllt die Anforderungen regulierter Umgebungen durch:
-
Verzicht auf privilegierte Operationen
-
auditfreundliche Ausführungsprotokolle
-
Unterstützung von internen Kontrolltests und Transparenz
Was regelmäßige Prüfungen bringen
Operative Effizienz
Durch die automatische Identifikation veralteter Inhalte werden Dokumentations-Reviews kürzer: Teams erhalten gezielte Einblicke statt alle Seiten manuell prüfen zu müssen.
Kostenreduktion
Der Wegfall manueller Reviews spart zahlreiche Stunden in Qualitätsmanagement, IT und Betrieb. Diese Ressourcen können für höherwertige Compliance-Aufgaben genutzt werden.
Risiko und Compliance
Die proaktive Erkennung veralteter Dokumentation verbessert Audit-Ergebnisse, insbesondere beim Nachweis von:
-
Nachvollziehbarkeit der Confluence-Dokumentation
-
Versionsgültigkeit
-
Aktualität von Prozessbeschreibungen
Kurz gesagt: Dokumentations-Compliance wird von einer Nebensache zu einer etablierten Disziplin.
Skalierbarkeit
Mit dem Wachstum von Unternehmen steigt die Anzahl der Confluence-Spaces. Dieser Workflow skaliert horizontal - über Spaces, Business Units und Regionen hinweg - ohne zusätzlichen Governance-Personalbedarf.
Wer ihn einsetzen sollte
Diese Lösung eignet sich insbesondere für:
-
IT-Operations-Verantwortliche mit großskaligen Confluence-Umgebungen
-
Compliance-Verantwortliche zur Darstellung wirksamer Dokumentationskontrollen
-
Dokumentationsmanager mit Aufsichtsverantwortung
-
Governance-Teams zur Sicherstellung der Audit-Readiness
Wenn Sie dafür verantwortlich sind, dass internes Wissen verbindlich und auditkonform bleibt, ist dieser Workflow für Sie gemacht.
Dokumentationspflege zur Routine machen
Manuelle Confluence-Reviews skalieren nicht. Vernachlässigte Dokumentationshygiene erzeugt Compliance-Risiken. Die automatisierte Erkennung veralteter Inhalte ist eine grundlegende Fähigkeit dokumentierter Governance.
Es ist Zeit, Ihr Confluence in Compliance zu bringen - mit Automatisierung, die Mitarbeiter akzeptieren und Auditoren schätzen.
Kontaktieren Sie unser Team unter office@sus-tech.at, um die Erkennung veralteter Inhalte für Ihre Umgebung zu implementieren oder anzupassen.